Criptografia baseada em emparelhamento
A criptografia baseada em emparelhamento é o uso de um emparelhamento entre elementos de dois grupos criptográficos para um terceiro grupo com um mapeamento para construir ou analisar sistemas criptográficos.
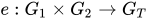
Definição
A seguinte definição é comumente usada na maioria dos artigos acadêmicos.[1]
Seja um campo finito sobre o primo , dois grupos cíclicos aditivos de ordem principal e outro grupo cíclico de ordem escrito multiplicativamente. Um par é um mapa :, que satisfaz as seguintes propriedades:


- Bilinearidade
- Não degenerescência
- Computabilidade
- Existe um algoritmo eficiente para calcular .
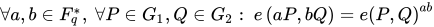


Classificação
Se o mesmo grupo for usado para os primeiros dois grupos (ou seja, ), o emparelhamento é denominado simétrico e é um mapeamento de dois elementos de um grupo para um elemento de um segundo grupo.

Alguns pesquisadores classificam as instanciações de emparelhamento em três (ou mais) tipos básicos:
- ;
- mas há um homomorfismo eficientemente computável ;
- e não há homomorfismos eficientemente computáveis entre e .[2]


Uso em criptografia
Se simétricos, os pares podem ser usados para reduzir um problema difícil em um grupo a um problema diferente, geralmente mais fácil em outro grupo.
Por exemplo, em grupos equipados com um mapeamento bilinear , como o emparelhamento Weil ou o emparelhamento Tate , as generalizações do problema computacional Diffie–Hellman são consideradas inviáveis, enquanto o problema Diffie-Hellman decisional mais simples pode ser facilmente resolvido usando a função de emparelhamento. O primeiro grupo é às vezes chamado de Grupo Gap devido à diferença de dificuldade assumida entre esses dois problemas no grupo.
Embora usado pela primeira vez para criptoanálise,[3] os emparelhamentos também foram usados para construir muitos sistemas criptográficos para os quais nenhuma outra implementação eficiente é conhecida, como criptografia baseada em identidade ou esquemas de criptografia baseada em atributos.
A criptografia baseada em emparelhamento é usada no esquema de confirmação criptográfica KZG.
Um exemplo contemporâneo de uso de pares bilineares é exemplificado no esquema de assinatura Boneh–Lynn–Shacham.
A criptografia baseada em emparelhamento depende de suposições de dureza separadas, por exemplo, do problema do logaritmo discreto da curva elíptica, que é mais antigo e tem sido estudado por um longo tempo.
Criptoanálise
Em junho de 2012, o instituto nacional de tecnologia da informação e comunicação (NICT), a universidade Kyushu e os Laboratórios Fujitsu aprimoraram o limite anterior para calcular com sucesso um logaritmo discreto em uma curva elíptica supersingular de 676 bits para 923 bits.[4]
Referências
- Koblitz, Neal; Menezes, Alfred (2005). «Criptografia baseada em emparelhamento em altos níveis de segurança». LNCS (em inglês). 3796
- Galbraith, Steven; Paterson, Kenneth; Smart, Nigel (2008). «Emparelhamentos para criptógrafos». Discrete Applied Mathematics (em inglês). 156 (16): 3113 à 3121. doi:10.1016/j.dam.2007.12.010
- Menezes, Alfred J. Menezes; Okamato, Tatsuaki; Vanstone, Scott A. (1993). «Reduzindo logaritmos da curva elíptica para logaritmos em um campo finito». Transações IEEE na teoria da informação (em inglês). 39 (5)
- «O instituto nacional de tecnologia da informação e comunicação (NICT), a universidade Kyushu e os Laboratórios Fujitsu alcançam recorde mundial de criptoanálise de criptografia de última geração». Press release from NICT (em inglês). 18 de junho de 2012